【情報漏洩】ショップサーブを使っていたお店が、自分の名前で「お詫び」を出しています
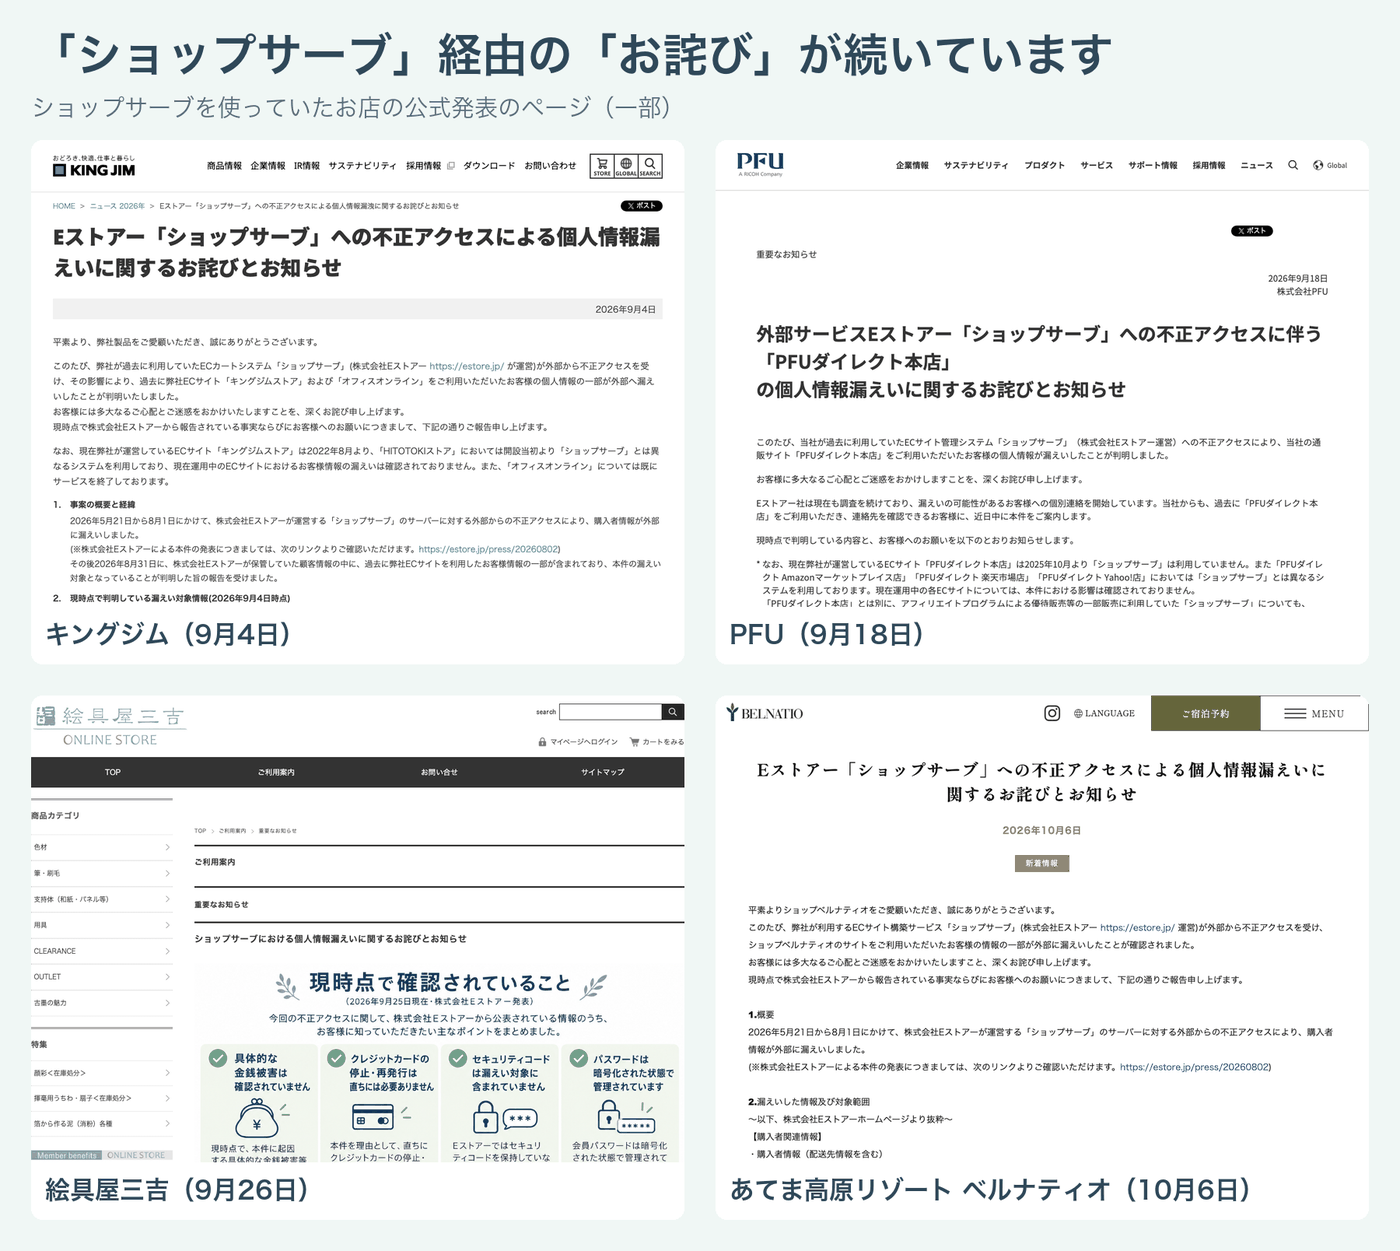
2026年9月から10月にかけて、こんなお店が、次々とお詫びを出しました。
- キングジム(ファイルやテプラの会社)の通販サイト:9月4日
- PFU(リコーのグループ会社)の通販サイト:9月18日
- 絵具屋三吉(画材のお店)のオンラインストア:9月26日
- あてま高原リゾート ベルナティオ(新潟のホテル)の通販サイト:10月6日
文房具、パソコンまわりの機械、絵の具、ホテルのお土産。
売っているものは、まるで違います。
共通点は1つだけ。
ネットショップを「ショップサーブ」というサービスで作っていたことです。
1. 2か月以上、情報が外に出続けていた
ショップサーブを運営しているのは、株式会社Eストアーという会社です。
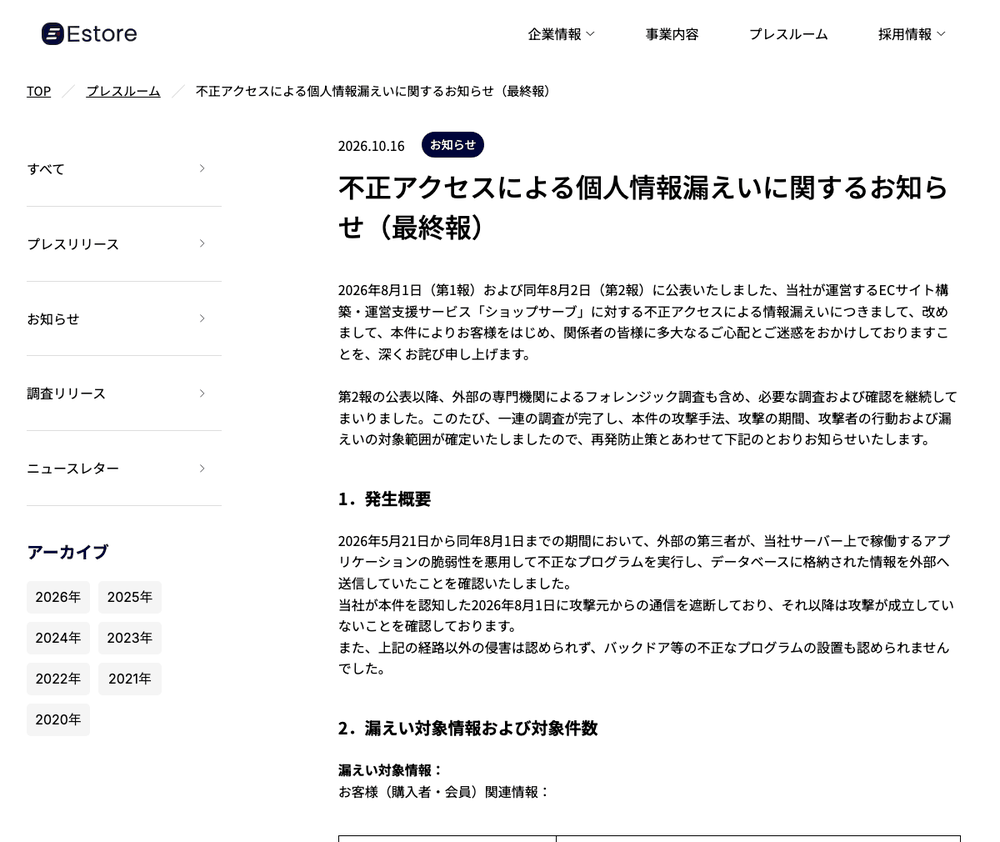
そのEストアーが、10月16日に最終報を出しました。
内容をかんたんに言うと、こうです。
5月21日から8月1日まで。
外の誰かが、ショップサーブの仕組みの弱いところを突いて、中にあった情報を外へ送り出していた。
8月1日に気づいて、通信を止めた。
つまり、2か月以上のあいだ、情報が出続けていたことになります。
お店の人も、買い物をしたお客様も、その間は何も知らずに、ふだんどおり使っていました。
2. 約2,335万人分。お店は7,858店
漏れた対象は、約23,356,000人。
そのうち、カードの情報の一部を含む人が、約2,096,900人。
巻き込まれたお店は、7,858店です。
今もショップサーブを使っているお店だけでなく、昔使っていたお店も入っています。
実際、PFUは2025年10月にショップサーブをやめていました。
キングジムも、2022年8月から別の仕組みに切り替えていました。
それでも、昔のお客様の情報が対象になっています。
「もう使っていないから関係ない」とは、言えなかったわけです。
3. 漏れたのは、お客様の情報だけではなかった
お客様の側で漏れたのは、次のようなものです。
名前、住所、電話番号、メールアドレス、勤務先。
会員のIDと、暗号で守られたパスワード。
カードの名義、番号の最初の6けたと最後の4けた、有効期限。
(カード番号の全部と、裏のセキュリティコードは、もともとEストアーが持っていないそうです)
そして、ここからがお店の社長に関係するところです。
お店の側の情報も、漏れていました。
ショップサーブの管理画面に入るための、IDとパスワード。
コンビニ払いの用紙に載っていた、販売責任者の名前、お店の名前、住所、電話番号。
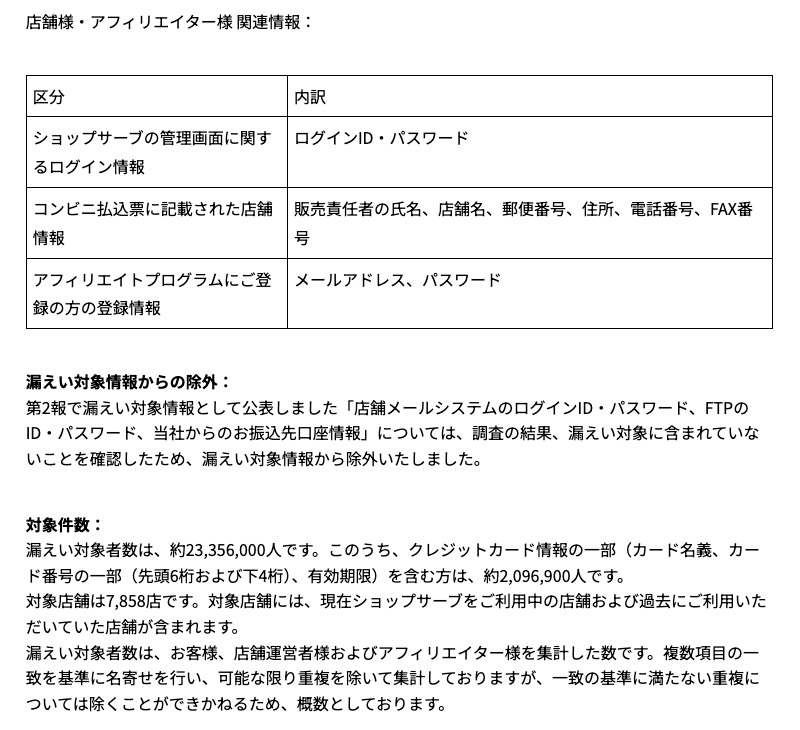
一方で、お店のメールのIDとパスワードや、売上の振込先の口座は、対象外だったと書かれています。
Eストアーは、ログイン情報のリセットなどの対応をすでにしたそうです。
だから、気をつけたいのはその先です。
ショップサーブの管理画面と同じパスワードを、ほかのサービスでも使っていないか。
メルマガの配信、決済、ホームページの管理画面、会社のメール。
もし同じなら、漏れたパスワードで、そちらの扉まで開けられてしまうかもしれません。
4. お店がお詫びを出すのは、1か月後だった
もう1つ、見落としやすい点があります。
キングジムの発表には、こう書いてあります。
Eストアーから「あなたのお店のお客様も対象です」と報告を受けたのは、8月31日。
事件に気づいた8月1日から、ちょうど1か月後です。
そこから調べて、お詫びを出したのが9月4日でした。
お店の側は、自分では何もできないまま、連絡を待つしかなかったわけです。
お客様から見れば、情報を預けた相手は、ショップサーブではありません。
名前も知らないことがほとんどだと思います。
「キングジムで買った」「ベルナティオで買った」
それだけのつもりの人に、お店の名前でお詫びが届く。
これが、今回の二次被害です。
5. 次に届くのは、お店を名乗る偽メールかもしれない
Eストアーの最終報には、10月16日の時点で「具体的な二次被害の報告は確認されていない」とあります。
ただ、お店の発表には、もう1歩踏み込んだ注意が書かれていました。
絵具屋三吉は、Eストアーや、お店や、カード会社を名乗る、怪しいメールやSMSや電話が来るかもしれない、と書いています。
「もう一度お支払いを」「返金します」「ご本人の確認を」
そんな理由で、カード番号やパスワードを入れさせようとする手口です。
ここで怖いのは、偽メールが「お店のメールアドレス」を名乗ってくることです。
お客様は、お店の名前とアドレスを見て、つい信じてしまいます。
6. ネットショップを持っている社長が、今やること
1. ショップサーブを使っている、または昔使っていたなら、Eストアーからの連絡が届いていないか確かめる(迷惑メールのフォルダも)
2. ショップサーブの管理画面と同じパスワードを、ほかのサービスで使っていたら、全部変える
3. お客様から「こんなメールが来た」と聞かれたら、Eストアーはカード情報の入れ直しや、もう一度の支払いを求めない、と伝える
4. お客様の情報を、どのサービスに預けているか、一度書き出してみる
そして、もう1つ。
会社やお店のメールアドレスに、なりすましを防ぐ設定が入っていれば、あなたのアドレスを名乗った偽メールは、受け取る側ではじかれます。
入っていなければ、そのままお客様の受信箱に届いてしまいます。
設定が入っているかどうかは、無料のなりすましチェックで、3秒で調べられます。
7. ショップサーブを使っていないお店も、他人事ではありません
今回は、たまたまショップサーブでした。
でも、ネットショップを自分で一から作っている小さなお店は、ほとんどありません。
どこかのサービスを借りて、その上でお店を開いています。
借りた先で何かが起きたら、今回と同じことが起こります。
ちなみに、Eストアーは、グループの別の会社のサービスは別の環境で動いていて、今回の件で情報は漏れていない、と書いています。
ただ、「有名なサービスだから大丈夫」とは言い切れない。
それだけは、覚えておいてほしいと思います。
お店を持つということは、お客様の名前も、住所も、電話番号も、毎日預かるということです。
自分の情報が漏れるより、預かった情報が漏れるほうが、ずっと胃が痛い。
借りた先は守れなくても、自分で守れるところだけは、先に守っておきましょう。
ショップサーブの件は、Eストアーと各社の公式発表へのリンクつきで情報漏洩一覧のショップサーブのページにまとめています。新しい発表が出たら、書き足していきます。
書いた人
実原 弘幸(じつはら ひろゆき)
リアルフィールド株式会社 代表取締役
漏れたのはショップサーブ。でも、お客様に頭を下げるのはあなたのお店です。
その時、あなたのお店のアドレスを名乗った偽の「お詫び」や「返金」のメールが出回るかもしれません。止める設定が入っているか、無料の診断書で確かめられます。
無料の診断書をもらうA4 1枚の診断書を、2営業日以内にメールでお届けします。