【情報漏洩】ネットショップの「futureshop」で314万件。お詫びを出したのは、使っていたお店でした
2026年10月23日。
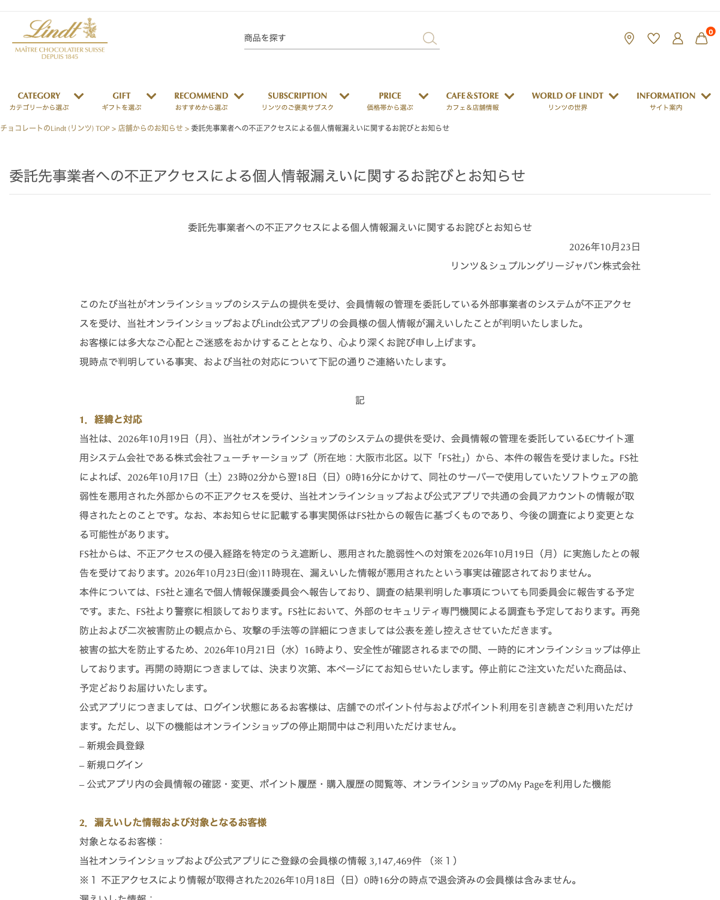
チョコレートのリンツの日本の会社が、お詫びを出しました。
オンラインショップと公式アプリの会員、3,147,469件の情報が漏れた、という内容です。
ただ、リンツのサーバーが狙われたわけではありません。
狙われたのは、リンツがネットショップを作るのに使っていたサービスでした。
その名前が「futureshop(フューチャーショップ)」です。
1. 狙われたのは、ネットショップを作るサービス
futureshopは、ネットショップを作って動かすためのサービスです。
お店は自分でサーバーを持たず、futureshopの上でお店を開きます。
会員の名前やメールアドレスも、futureshopのサーバーに預けています。
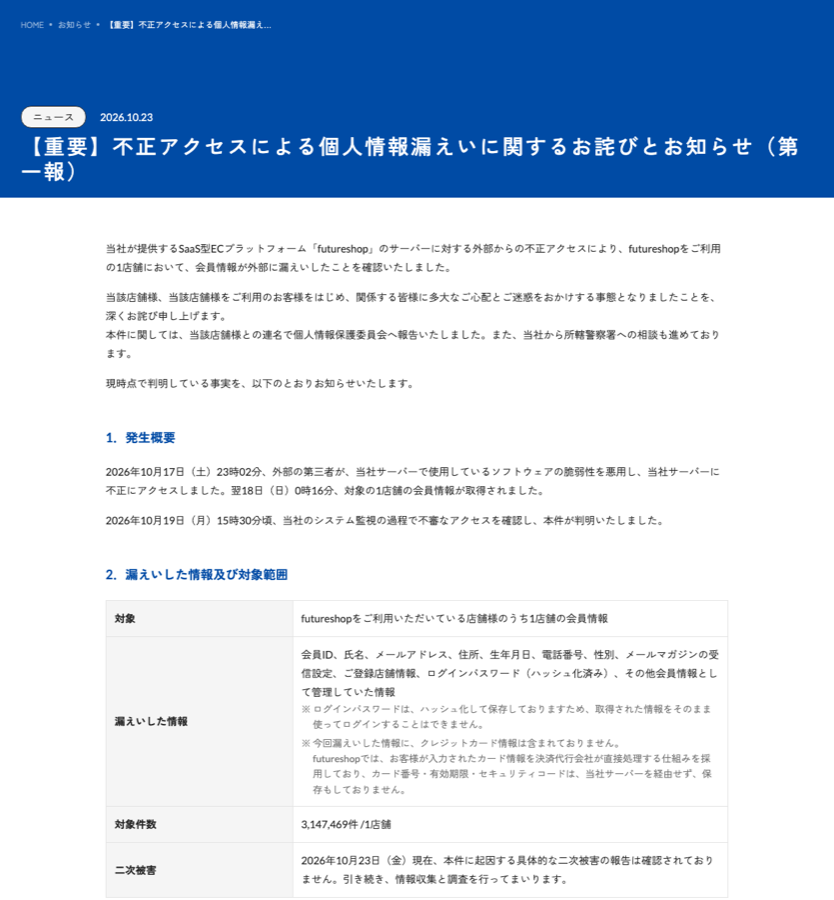
運営している株式会社フューチャーショップは、同じ10月23日に発表を出しました。
外部の第三者が、当社サーバーで使用しているソフトウェアの脆弱性を悪用し、当社サーバーに不正にアクセスしました。(株式会社フューチャーショップ 2026年10月23日)
10月17日の夜11時2分に入り込まれ、日付が変わった0時16分に、1つのお店の会員情報が取られた。
気づいたのは、2日後の10月19日です。
2. 漏れたのは、1店舗の会員情報。でも314万件
フューチャーショップの発表では、漏れたのは「1店舗の会員情報」で、件数は3,147,469件です。
その1店舗が、リンツでした。
漏れた情報は、次のとおりです。
会員ID、名前、メールアドレス、住所、生年月日、電話番号、性別、メルマガを受け取るかどうかの設定。
そして、ログインのパスワード。
パスワードは、そのままでは読めない形に変えて保存されていたので、取られた情報でそのままログインはできない、と書かれています。
クレジットカードの情報は含まれていません。
futureshopでは、カードの番号はお店のサーバーを通らず、決済の会社が直接受け取る仕組みだからだそうです。
フューチャーショップは、ほかのお店のデータに同じ手口で入られた跡は、今のところ見つかっていない、としています。
3. お詫びを出したのは、お店のほうだった
ここが、ネットショップを持っている社長に知ってほしいところです。
リンツの会員の多くは、「futureshop」という名前を知らないと思います。
リンツで買い物をして、リンツのアプリを使っていた。
それだけのつもりの人に、リンツの名前でお詫びが届きます。
しかもリンツは、10月21日の夕方からオンラインショップを止めています。
再開の時期は、決まり次第知らせる、としています。
リンツは、再開のときにお客様へパスワードの変更をお願いする予定だ、とも書いています。
4. 10月21日には、別の不正アクセスも
フューチャーショップでは、もう1つ、別の不正アクセスも起きていました。
10月21日の朝、一部のサーバーへの不正なアクセスを確認した、という発表です。
こちらは、10月22日の時点で、個人情報を見られたり持ち出されたりした跡はない、とされています。
ただ、その間、対象のお店はネットショップも管理画面も使えなくなりました。
さらに、安全のために、対象のお店の「ご契約ドメインのメールアドレス」の送受信も止めた、と書かれています。
お店から見れば、ショップも、管理画面も、会社のメールも、一度に止まったことになります。
借りているサービスに何かあると、ここまで止まる。
それも、覚えておきたいところです。
5. 次に届くのは、お店を名乗る偽メールかもしれない
フューチャーショップの発表には、10月23日の時点で、具体的な二次被害の報告は確認されていない、とあります。
一方で、10月21日の発表では、フューチャーショップやお店を装った怪しいメール・電話・SMSに注意するよう呼びかけています。
漏れたのは、名前とメールアドレスと住所と電話番号です。
「パスワードを変えてください」「ご本人の確認をお願いします」
そんな理由で、偽のページに誘う手口が考えられます。
ここで怖いのは、偽メールが「お店のメールアドレス」を名乗ってくることです。
お客様は、お店の名前とアドレスを見て、つい信じてしまいます。
6. ネットショップを持っている社長が、今やること
1. futureshopを使っているなら、フューチャーショップからの連絡が届いていないか確かめる(迷惑メールのフォルダも)
2. futureshopの管理画面と同じパスワードを、ほかのサービスで使っていたら、そちらも変える(フューチャーショップも呼びかけています)
3. お客様から「こんなメールが来た」と聞かれたときに、どう答えるかを決めておく
4. お客様の情報を、どのサービスに預けているか、一度書き出してみる
そして、もう1つ。
会社やお店のメールアドレスに、なりすましを防ぐ設定が入っていれば、あなたのアドレスを名乗った偽メールは、受け取る側ではじかれます。
入っていなければ、そのままお客様の受信箱に届いてしまいます。
設定が入っているかどうかは、無料のなりすましチェックで、3秒で調べられます。
7. futureshopを使っていないお店も、他人事ではありません
この秋だけでも、ネットショップやホームページを作るサービスで、似たことが続いています。
ショップサーブ、Studio、そして今回のfutureshop。
小さなお店ほど、どこかのサービスを借りて、その上でお店を開いています。
借りた先は、自分では守れません。
でも、お客様に届くメールが本物かどうかは、自分のアドレスの設定で守れます。
借りた先で何かが起きる前に、自分で守れるところだけは、先に守っておきましょう。
futureshopの件は、公式発表へのリンクつきで情報漏洩一覧のfutureshopのページにまとめています。リンツの件はリンツのページにあります。新しい発表が出たら、書き足していきます。
書いた人
実原 弘幸(じつはら ひろゆき)
リアルフィールド株式会社 代表取締役
漏れたのはfutureshop。でも、お客様にお詫びを出すのはあなたのお店です。
その時、あなたのお店のアドレスを名乗った偽の「お詫び」や「パスワード変更」のメールが出回るかもしれません。止める設定が入っているか、無料の診断書で確かめられます。
無料の診断書をもらうA4 1枚の診断書を、2営業日以内にメールでお届けします。