【情報漏洩】メール配信の「ブラストメール」に不正アクセス。使っていた横浜市や企業が、自分の名前でお詫びを出しています
2026年10月22日。
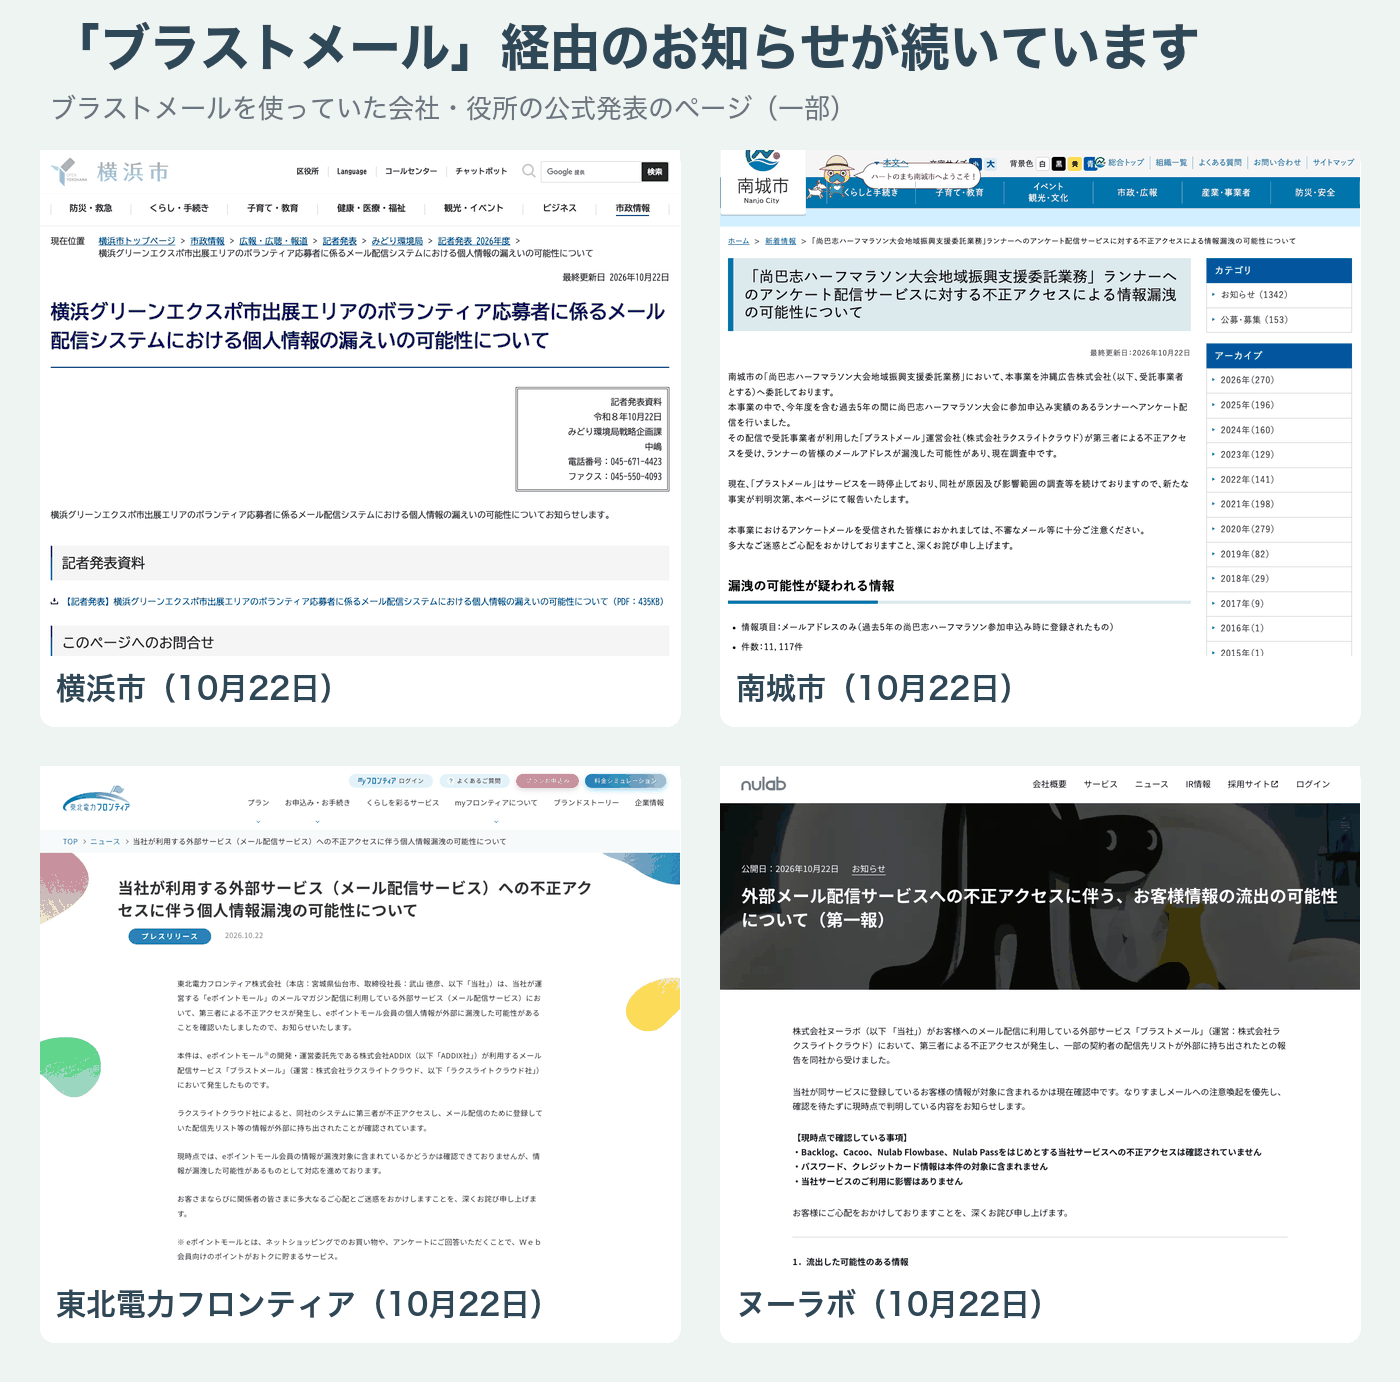
1日のうちに、こんなところが、お知らせを出しました。
- 横浜市(横浜グリーンエクスポの、市の出展エリアのボランティアに応募した人):6,334人。氏名とメールアドレス
- 南城市(尚巴志ハーフマラソン):11,117件。メールアドレスのみ
- 東北電力フロンティア(eポイントモールのメルマガ):最大で約10万件のおそれ。調査中
- ヌーラボ(お客様へのメール配信):件数は確認中
- サンライトヒューマンTDMC(取引先):件数は調査中
市役所、電力会社のグループ、仕事の道具を作る会社。
やっていることは、まるで違います。
共通点は1つだけ。
自分で、または仕事を頼んだ先の会社が、「ブラストメール」というサービスでメールを送っていたことです。
1. ブラストメールとは
会社が、お客様にまとめてメールを送るための仕組みです。
メルマガ。
イベントのご案内。
会員さんへのお知らせ。
運営しているのは、株式会社ラクスライトクラウドという会社です。
株式会社ラクスのグループ会社です。
そして、この仕組みの中には、メールを送る相手、つまりお客様のメールアドレスが入っています。
2. 何が起きたのか
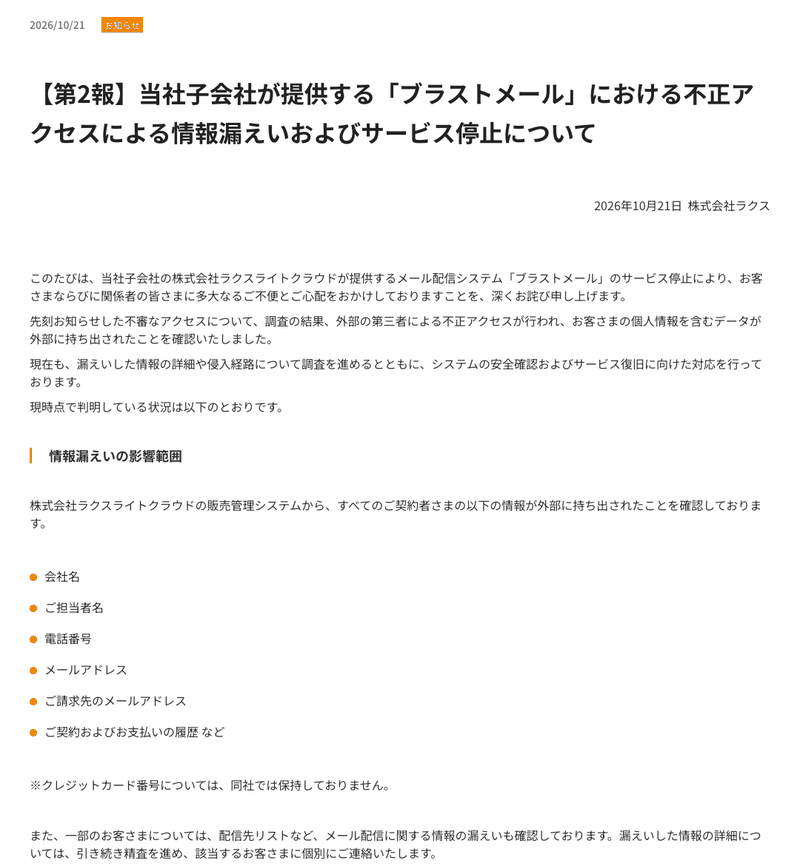
10月21日、ラクスが第2報を出しました。
中身をかんたんに言うと、こうです。
外の誰かが、ラクスライトクラウドのサーバー2台に入り込んだ。
そこから、お客様の契約を管理する仕組みと、サービスのデータベースにつながって、データを持ち出した。
どこから入られたのかは、まだ調査中です。
件数は、発表には書かれていません。
ブラストメールは、10月21日の0時30分から、サービスを止めています。
3. 持ち出されたもの
ラクスの発表には、こう書かれています。
「すべてのご契約者さまの以下の情報が外部に持ち出されたことを確認」
ここで言う「ご契約者さま」は、ブラストメールを使っていた会社のことです。
持ち出されたのは、次のようなものです。
会社名、担当者の名前、電話番号、メールアドレス。
請求先のメールアドレス。
契約と支払いの履歴。
(クレジットカードの番号は、もともと持っていないそうです)
そして、もう1つ。
「一部のお客さまについては、配信先リストなど、メール配信に関する情報の漏えいも確認」
配信先リスト。
つまり、その会社がメールを送っていた、お客様のアドレスの一覧です。
4. 謝っているのは、使っていた側
横浜市の発表を読んだ人は、「ブラストメール」という名前を、たぶん初めて見たと思います。
ボランティアに応募した人は、横浜市に申し込んだつもりです。
マラソンに出た人は、南城市の大会に申し込んだつもりです。
メールを送ってきていた、あなたの会社です。
だから、お知らせを出すのも、問い合わせに答えるのも、使っていた側の仕事になります。
しかも南城市と東北電力フロンティアの場合、ブラストメールを使っていたのは、自分ではありません。
南城市は大会の仕事を頼んだ広告会社、東北電力フロンティアはポイントサイトの運営を頼んだ会社が使っていました。
それでも、お知らせを出しているのは、南城市と東北電力フロンティアです。
ブラストメールに入られたのに、頭を下げているのは、名前を知られている側です。
これが、今回の二次被害です。
5. 次に届くのは、あなたの会社を名乗る偽メールかもしれない
メールアドレスの一覧が外に出ると、そのアドレスに偽のメールが届きやすくなります。
南城市のお知らせにも、こう書かれています。
「情報漏洩のおわびを装ったメール等が届くこともある」
ヌーラボも、「なりすましメールへの注意喚起を優先し」て、確認が終わる前にお知らせを出したと書いています。
「お詫び」「返金のご案内」「登録情報の確認」
そんな理由で、URLを開かせたり、パスワードやカード番号を入れさせたりする手口です。
偽メールが、あなたの会社のメールアドレスを名乗ってきたら、お客様は、つい信じてしまいます。
会社のメールアドレスに、なりすましを防ぐ設定が入っていれば、あなたのアドレスを名乗った偽メールは、受け取る側ではじかれます。
入っていなければ、そのままお客様の受信箱に届いてしまいます。
6. メルマガを送っている会社が、今やること
ラクスと各社の発表をもとに、多くの会社に関係がありそうなことをまとめます。
1. 自分の会社のメルマガやお知らせを、何のサービスで送っているか確かめる(分からなければ、作ってくれた人や担当者に聞く)
2. ブラストメールを使っていたら、ラクスライトクラウドからの連絡が届いていないか確かめる(迷惑メールのフォルダも)
3. ブラストメールの公式のお知らせを見て、続報が出ていないか確かめる
4. お客様に、「心当たりのないメールのURLや添付ファイルは開かないで」と伝えるか考える
5. 会社のメールアドレスに、なりすましを防ぐ設定が入っているか確かめる
5つ目は、無料のなりすましチェックで、3秒で調べられます。
7. ブラストメールを使っていない会社も、他人事ではありません
10月19日には、別のメール配信サービス「Cuenote FC」でも、メールアドレスを含む情報が持ち出されたと発表がありました。
同じ週に、2つです。
メルマガ、予約の確認メール、申し込みのお礼メール。
自動でメールを送っているなら、どこかのサービスに、お客様のアドレスを預けています。
自分の会社のお客様のアドレスが、どのサービスに入っているか。
すぐに答えられる社長は、多くないと思います。
借りた先は守れなくても、自分で守れるところだけは、先に守っておきましょう。
ブラストメールの件は、ラクスと各社の公式発表へのリンクつきで情報漏洩一覧のブラストメールのページにまとめています。新しい発表が出たら、書き足していきます。
書いた人
実原 弘幸(じつはら ひろゆき)
リアルフィールド株式会社 代表取締役
漏れたのはブラストメール。でも、お客様に知らせるのはあなたの会社です。
こういう時こそ、あなたの会社のアドレスを名乗った偽の「お詫び」メールが出回りやすくなります。止める設定が入っているか、無料の診断書で確かめられます。
無料の診断書をもらうA4 1枚の診断書を、2営業日以内にメールでお届けします。